Einleitung
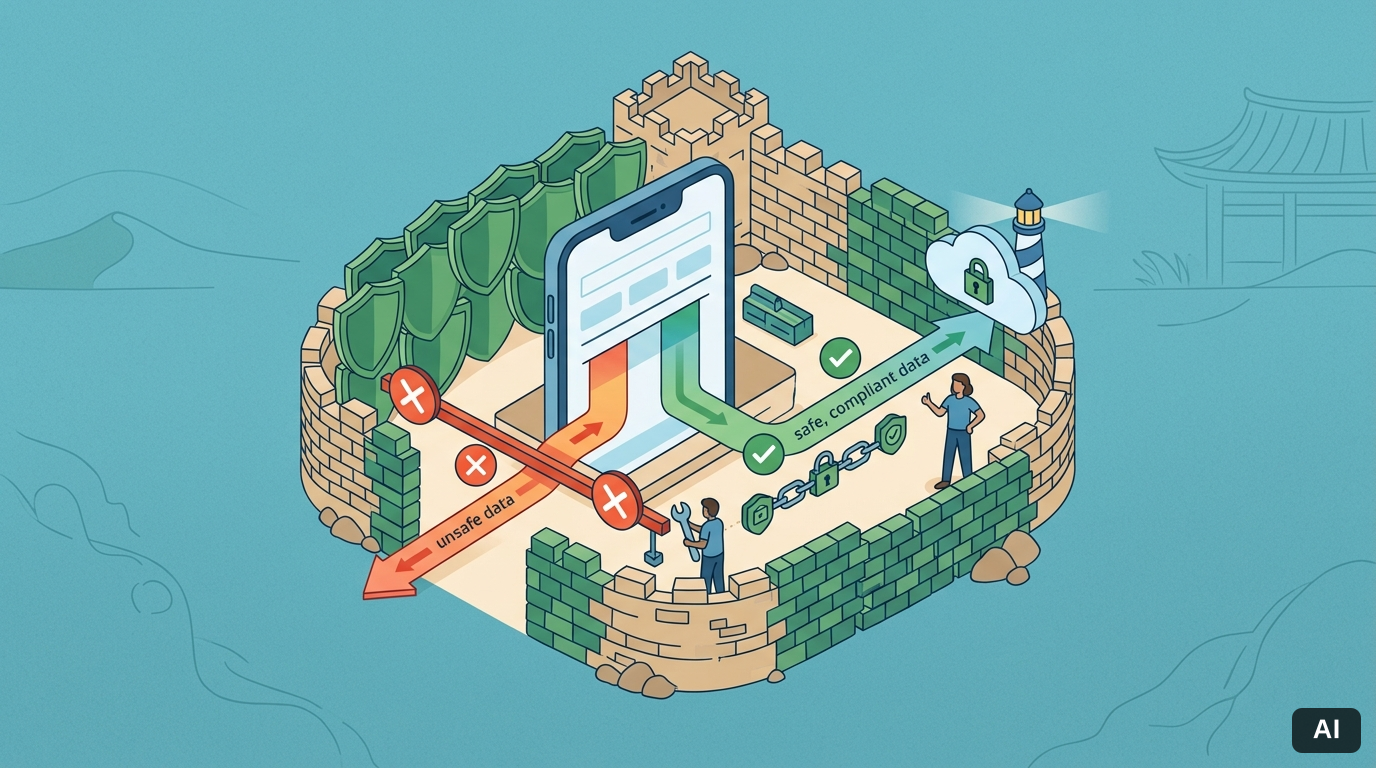
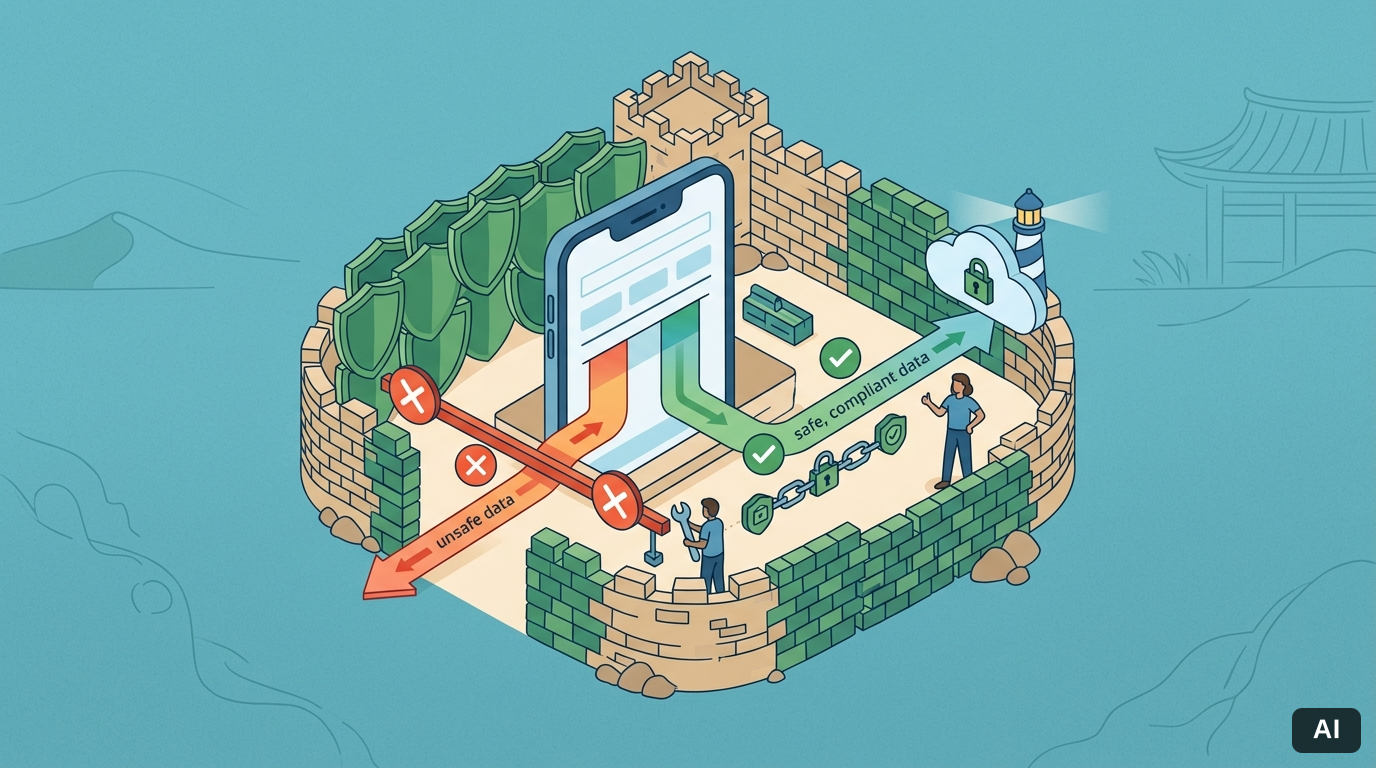
Wer auf Norderney die Tide checkt oder in Ostfriesland das Wetter beobachtet, will nicht, dass sein Standort in der Cloud landet. Mobile App Datenschutz Compliance Richtlinien umsetzen bedeutet: Standortdaten lokal speichern, verschlüsselte Verbindungen nutzen, Berechtigungen nur bei Bedarf anfragen. Du erfährst, welche Berechtigungen wirklich nötig sind, wie du Daten sicher speicherst und welche Dokumentationspflichten gelten – von Einwilligungsmanagement über Verschlüsselung bis zu Nutzerrechten.
Wie eine datenschutzfreundliche Nordsee-App konzipiert sein sollte
Eine datenschutzfreundliche Nordsee-App muss drei Kernprinzipien erfüllen: Lokale Datenspeicherung (Standortdaten bleiben auf deinem Gerät, nicht in der Cloud), verschlüsselte Verbindungen (HTTPS/TLS 1.3 für alle Anfragen) und minimale Berechtigungen (nur das Nötigste wird abgefragt). An der Nordsee ist das besonders wichtig: Wenn du auf Juist oder Spiekeroog unterwegs bist, fällt das Mobilfunknetz oft aus. Eine App mit Offline-First-Design funktioniert trotzdem – und schützt gleichzeitig deine Daten, weil sie nicht ständig in die Cloud sendet. Konkret bedeutet das: Die App speichert Gezeitendaten, Wetterinfos und deine letzten Standorte lokal verschlüsselt (z. B. mit SQLCipher). Sie fragt Standortberechtigungen nur an, wenn du eine Route planst, nicht beim Start. Und sie ruft externe Daten (z. B. PEGELONLINE) ohne Übermittlung deines Standorts ab. So behältst du die Kontrolle – auch wenn das Netz weg ist.
Was ist Mobile App Datenschutz Compliance?
Mobile App Datenschutz Compliance umfasst die Einhaltung der jeweils anwendbaren Datenschutzgesetze – etwa der DSGVO in der EU und, bei entsprechender Anwendbarkeit, kalifornischer Datenschutzvorschriften wie dem California Consumer Privacy Act (CCPA). Konkret: (1) Transparente Datenerfassung auf Basis einer gültigen Rechtsgrundlage (z. B. Einwilligung nach Art. 6 Abs. 1 lit.
a, Vertragserfüllung nach lit. b oder berechtigte Interessen nach lit. f). Art. 7 DSGVO regelt die Bedingungen für eine wirksame Einwilligung, falls diese Rechtsgrundlage gewählt wird, (2) Deine Daten müssen durch Verschlüsselung, Zugriffskontrollen und regelmäßige Sicherheitsprüfungen geschützt werden (Art. 32 DSGVO)., (3) Recht auf Löschung (Art.
17 DSGVO), sofern keine gesetzlichen Aufbewahrungspflichten oder andere Ausnahmen greifen, (4) Datenschutzerklärung in klarer Sprache (Art. 13–14). Apps, die schwerwiegende DSGVO-Verstöße begehen, riskieren Bußgelder von bis zu 20 Mio. EUR oder 4 % des weltweiten Jahresumsatzes, je nachdem welcher Betrag höher ist (Art. 83 Abs.
5 DSGVO, Verordnung (EU) 2016/679) (Art. 83 Abs. 5 DSGVO, Verordnung (EU) 2016/679). Für andere Verstöße sieht Art. 83 Abs. 4 niedrigere Höchstgrenzen vor (bis zu 10 Mio. EUR oder 2 % des Jahresumsatzes) (Art. 83 Abs. 4 DSGVO, Verordnung (EU) 2016/679).
Wie kontrollierst du Standortdaten in deiner App?
Du solltest: (1) Berechtigungen in den Systemeinstellungen auf „Nur während der Nutzung" setzen – das ist für die meisten Anwendungsfälle der datenschutzfreundlichste Modus und reduziert Hintergrundzugriffe. (2) Die Datenschutzerklärung vor Installation lesen. (3) Regelmäßig ungenutzte Berechtigungen entfernen. (4) Updates sofort installieren, wenn sie verfügbar sind.
Kernaussagen
- Best Practice: Datenschutzfreundliche Apps können Standortdaten lokal speichern, um Datenminimierung umzusetzen. Die DSGVO verlangt keine ausschließlich lokale Speicherung, sondern angemessene Sicherheitsmaßnahmen und Rechtsgrundlagen für jede Verarbeitung.
- Datenschutzfreundliche Apps sollten verschlüsselte Verbindungen (HTTPS) für alle Anfragen an externe Datenquellen nutzen, um die Datenübertragung zu schützen. Dies ist eine Sicherheitsmaßnahme gemäß DSGVO Artikel 32. Zusätzlich sollten Daten bei Speicherung und Verarbeitung geschützt werden.
- Nutzer können Standortzugriff über Betriebssystem-Berechtigungen kontrollieren, indem sie die Berechtigung auf "Nur während der Nutzung" beschränken oder vollständig verweigern. Dies unterstützt Privacy by Design. Die App sollte auch ohne Standortzugriff funktionieren und muss zusätzlich transparente Informationen (Art. 13–14 DSGVO) sowie ggf. separate Einwilligung (Art. 7) bereitstellen, falls diese Rechtsgrundlage gewählt wird.
- Regelmäßige Sicherheitsupdates und die bewusste Vermeidung von Werbe-Netzwerken und Tracking-Tools reduzieren das Risiko von Datenlecks und Sicherheitslücken (DSGVO Artikel 32 – empfohlene Maßnahmen zur Gewährleistung der Datensicherheit).
Aktuelle Datenschutz-Risiken in Mobile Apps (2024–2025)
Viele Apps sammeln Standortdaten ohne ausreichende Einwilligung, verzögern Sicherheitsupdates und nutzen unverschlüsselte Verbindungen. Das sind keine Einzelfälle – das sind Systemprobleme, die dich direkt betreffen. Die DSGVO ermöglicht Bußgelder bis 20 Mio. EUR bei schwerwiegenden Verstößen. Die häufigsten Schwachstellen:
- Apps sammeln Standortdaten ohne ausreichende Transparenz und Nutzereinwilligung
- Sicherheitsupdates werden verzögert veröffentlicht
- Fehlende Verschlüsselung (HTTPS), Datenlecks durch Third-Party-SDKs (Werbenetzwerke, Analytics), unzureichende Datenlöschung
Die DSGVO ermöglicht Bußgelder bis zu 20 Mio. EUR oder 4 % des weltweiten Jahresumsatzes bei schwerwiegenden Verstößen wie fehlender Rechtsgrundlage oder unzureichender Sicherheitsmaßnahmen (Art. 83 Abs. 5 DSGVO, Verordnung (EU) 2016/679).
Best Practices für datenschutzkonformen App-Bau
Datensparsame Apps speichern Standortdaten lokal statt in der Cloud, nutzen verschlüsselte Verbindungen und fragen Berechtigungen nur bei Bedarf an. Offline-First-Design reduziert nicht nur Datenschutzrisiken, sondern funktioniert auch bei Netzausfällen – ein entscheidender Vorteil an der Nordsee, wo Mobilfunk nicht überall verfügbar ist.
1. Lokale Datenspeicherung statt Cloud: Speichere Standort- und Nutzungsdaten auf dem Gerät statt in der Cloud. Das ist datenschutzfreundlich und funktioniert auch bei Netzausfällen. Lokal gespeicherte Daten müssen verschlüsselt sein und vor unbefugtem Zugriff geschützt werden (Art. 32 DSGVO). 2. Verschlüsselte Verbindungen (HTTPS/TLS 1.3): Alle Anfragen an externe Programmierschnittstellen (APIs) müssen verschlüsselt sein. Sensible Daten bleiben auch im Speicher verschlüsselt. Das schützt deine Daten während der Übertragung und auf dem Gerät (Art. 32 DSGVO). 3. Berechtigungen nur für das, was die App wirklich braucht: Beschränke Systemberechtigungen auf das Notwendigste (Datenminimierung, Art. 5 DSGVO). Nutzer müssen transparent informiert werden, welche Daten die App nutzt und warum (Art. 13–14 DSGVO). 4. Offline-First-Design: Apps sollten auch ohne Internetverbindung funktionieren (Sicherheit + UX).
Konkrete Auswirkungen für dich
| Datenschutz-Maßnahme | Auswirkung für Nutzer | DSGVO-Artikel |
|---|---|---|
| Lokale Datenspeicherung | Keine Bewegungsprofile, keine Weitergabe an Dritte | Art. 5 (Datensparsamkeit) |
| Offline-Funktionalität | Weniger Online-Zeit = weniger Datenlecks | Art. 32 (Sicherheit) |
| Granulare Berechtigungen | Nutzer kontrolliert, was App sieht | Art. 7 (Einwilligung) |
| Keine Profilbildung | Kein Tracking, keine Werbetargeting | Art. 6 (Rechtsgrundlage) |
| Transparente Datenschutzerklärung | Nutzer versteht Datenfluss | Art. 13–14 (Transparenz) |
Empfehlungen: So schützt du deine Daten selbst
Behalte Struktur, ersetze Tide-&-Tee-Referenzen durch generische Anleitung:
H2: Checkliste: Datenschutz-Kontrollen für jede App
☐ Berechtigungen prüfen: Welche Berechtigungen fragt die App an? Sind sie notwendig? ☐ ‚Nur während der Nutzung' aktivieren: iOS/Android → Einstellungen → Datenschutz → Standort → App → ‚Nur während der Nutzung'. ☐ Datenschutzerklärung lesen: Vor Installation. Suche nach: ‚lokale Speicherung', ‚Verschlüsselung', ‚Datenlöschung'. ☐ Updates installieren: Sicherheitslücken werden gepatcht.
Verzögerung = Risiko. ☐ Ungenutzte Berechtigungen entfernen: Monatlich überprüfen. ☐ Offline-Modus testen: Funktioniert die App ohne Internet? Wenn ja: Datenschutz-freundlich.
H2: Technische Umsetzung: Datenschutz im Code
1. Lokale Datenspeicherung: Speichere Standortdaten auf dem Gerät statt in der Cloud. Das funktioniert auch bei Netzausfällen und schützt deine Privatsphäre. Falls Cloud-Speicherung nötig ist, muss sie verschlüsselt sein. 2. HTTPS + Certificate Pinning: Alle Anfragen an externe Programmierschnittstellen (APIs) müssen über HTTPS/TLS 1.3 verschlüsselt sein. Certificate Pinning verhindert Abhörangrifffe während der Datenübertragung. 3. Berechtigungsmanagement: Nutze Android's Runtime Permissions (API 23+) und iOS's Privacy Manifest. Frage Berechtigungen erst an, wenn sie gebraucht werden (Just-in-Time). 4. Datenlöschung: Implementiere automatische Löschung von Nutzerdaten nach X Tagen (DSGVO Art. 17). Dokumentiere Aufbewahrungsfristen in der Datenschutzerklärung. 5.
Sicherheitsupdates: Nutze Dependency-Scanner (Snyk, WhiteSource) zur Erkennung von Sicherheitslücken in Third-Party-Libraries. 6. Audit-Logging: Dokumentiere, welche Daten wann zugegriffen wurden (für DSGVO-Auskunftspflicht).
Häufig gestellte Fragen zu Mobile App Datenschutz
Gilt die DSGVO auch für Apps aus den USA?
Ja. Die DSGVO gilt für alle Apps, die EU-Nutzer haben – auch wenn der Entwickler in den USA sitzt.
Die DSGVO gilt, sobald EU-Bürger deine App nutzen – egal wo du sitzt. Das bedeutet: Sobald deine App von Personen in der EU genutzt wird, musst du die DSGVO einhalten. Das gilt auch für kostenlose Apps.
Beispiel: Ein US-Entwickler veröffentlicht eine Wetter-App im App Store. Wenn EU-Bürger sie herunterladen, greift die DSGVO – unabhängig davon, wo der Server steht oder wo das Unternehmen registriert ist. Verstöße können zu Bußgeldern von bis zu 20 Mio. EUR oder 4 % des weltweiten Jahresumsatzes führen (Art. 83 Abs. 5 DSGVO, Verordnung (EU) 2016/679). Datenschutzbehörden können Bußgelder verhängen und arbeiten grenzüberschreitend zusammen. Wichtig: Auch wenn du nicht in der EU sitzt, musst du einen EU-Vertreter benennen, falls deine App regelmäßig EU-Nutzer hat (Art. 27 DSGVO).
Welche Rolle spielt lokale Speicherung bei Mobile App Datenschutz Compliance Richtlinien?
Lokale Speicherung ist zentral: Nur mit Verschlüsselung und deiner expliziten Einwilligung solltest du Standortdaten in der Cloud speichern. Besser ist lokale Speicherung auf deinem Gerät. Wenn Cloud-Speicherung nötig ist, muss eine Sicherheitsprüfung durchgeführt werden und es braucht einen Vertrag mit dem Cloud-Anbieter.
Wie lange darf ich Standortdaten speichern?
Nur so lange wie nötig (Datensparsamkeit, DSGVO Art. 5). Für Gezeitenvorhersagen reichen in der Regel wenige Tage Speicherung aus. Bewegungsprofile speicherst du nur, wenn ein berechtigter Zweck besteht und Nutzer informiert und eingewilligt haben. Die Aufbewahrungsfrist muss in der Datenschutzerklärung stehen.
Wie kontrolliere ich Standortzugriff in meinen Betriebssystem-Einstellungen?
‚Nur während der Nutzung': Die App hat Zugriff auf den Standort nur, wenn sie aktiv offen ist. ‚Immer': Die App kann den Standort im Hintergrund tracken, auch wenn sie nicht aktiv genutzt wird. Datenschutz-freundlich ist die Einstellung ‚Nur während der Nutzung'.
Wann ist eine Sicherheitsprüfung erforderlich?
Ja, wenn deine App Standort, Biometrie oder Bewegungsdaten sammelt (DSGVO Art. 35). Die Sicherheitsprüfung (DPIA) dokumentiert Risiken und Schutzmaßnahmen. Sie wird vor dem Launch durchgeführt.
Welche konkreten Schritte gehören zu Mobile App Datenschutz Compliance Richtlinien umsetzen?
Prüfe zuerst, welche Berechtigungen deine App anfordert und welche Daten sie speichert. Stelle sicher, dass deine Datenschutzerklärung klar ist. Dann: Verschlüssele Daten mit HTTPS, speichere Standortdaten lokal statt in der Cloud, und lösche sie automatisch. Dokumentiere alles und spiele regelmäßig Sicherheitsupdates ein.
Fazit und nächste Schritte
Eine datenschutzfreundliche App speichert Daten lokal, nicht in der Cloud. Sie funktioniert offline. Sie fragt nur nach Berechtigungen, die sie wirklich braucht. Du kontrollierst, welche Daten gespeichert werden. Löschst du sie, ist nichts mehr da. Das Designziel: Daten gar nicht erst zu sammeln, sondern lokal auf dem Gerät zu verarbeiten.
An der Nordsee ist Offline-Funktionalität nicht nur Datenschutz – es ist praktische Notwendigkeit. Wo Mobilfunk ausfällt, muss die App trotzdem funktionieren. Das zwingt zu lokaler Datenspeicherung und reduziert gleichzeitig Datenschutzrisiken.
Vertrau nicht blind. Überprüfe die Berechtigungen. Aktualisiere regelmäßig. Und wenn du Fragen hast: Wir antworten. Das ist das Versprechen.
Beginne mit einer Bestandsaufnahme: Welche Berechtigungen fordert deine App an? Welche Daten speichert sie? Prüfe deine Datenschutzerklärung auf Klarheit. Dann: Verschlüssele Daten mit HTTPS, speichere Standortdaten lokal statt in der Cloud, und lösche sie automatisch. Dokumentiere alles und spiele regelmäßig Sicherheitsupdates ein.
Wenn du Mobile App Datenschutz Compliance Richtlinien umsetzen möchtest, beginne mit einer Bestandsaufnahme: Prüfe, welche Berechtigungen deine App anfordert, welche Daten lokal oder in der Cloud gespeichert werden, und ob deine Datenschutzerklärung den DSGVO-Anforderungen entspricht.
Definiere dann pro offenem Thema eine messbare Maßnahme – etwa die Implementierung von HTTPS-Verschlüsselung, regelmäßige Sicherheitsupdates oder die Dokumentation deiner Compliance-Standards.
Quellen
- Bundesanstalt für Gewässerkunde (BfG): https://www.pegelonline.wsv.de
- Deutscher Wetterdienst (DWD): https://www.dwd.de
DSGVO-Artikel im Überblick: Welche Regeln gelten für Apps?
- Wenn du auf Norderney oder Juist unterwegs bist und die App nutzt, solltest du wissen, welche Regeln deine Daten schützen: Du darfst nur die Daten sammeln, die du wirklich brauchst (Art. 5). Deine Einwilligung muss vorher erfolgen und ist jederzeit widerrufbar (Art. 7). Die App muss dir klar erklären, was sie speichert (Art. 13–14). Du hast das Recht, deine Daten löschen zu lassen (Art. 17). Die Betreiber müssen deine Daten verschlüsseln und schützen (Art. 32). Bei sensiblen Daten wie Standort braucht es eine Sicherheitsprüfung (Art. 35).
Compliance-Checkliste: Ist deine App DSGVO-konform?
Prüfe diese Punkte, bevor du deine App veröffentlichst. Besonders wichtig an der Nordsee: Offline-Modus bei Netzausfall auf Juist oder Spiekeroog getestet?
- ☐ Datenschutzerklärung in der App einsehbar – auch ohne Internet auf Juist?
- ☐ Einwilligung vor Datenerfassung eingeholt – klar formuliert, nicht versteckt?
- ☐ Berechtigungen nur für das Nötigste – Standort nur bei Routenplanung, nicht beim Start?
- ☐ Lokale Speicherung mit Verschlüsselung – funktioniert die App auch ohne Mobilfunk?
- ☐ HTTPS/TLS 1.3 für alle API-Anfragen – auch bei öffentlichem WLAN im Hafen sicher?
- ☐ Automatische Datenlöschung nach 30 Tagen – oder früher auf Wunsch?
- ☐ Sicherheitsprüfung (DPIA) durchgeführt – besonders bei Standortdaten?
- ☐ Sicherheitsupdates regelmäßig veröffentlicht – auch für ältere Geräte?
- ☐ Datenschutz-Officer (DPO) benannt (falls nötig)?
- ☐ Nutzer-Auskunftsrecht implementiert (Art. 15) – Datenexport in verständlichem Format?
- ☐ Offline-Modus bei Netzausfall auf Spiekeroog getestet?
Fallstudie: Lokale Datenspeicherung in der Praxis
Angenommen, du entwickelst eine Watt-App für die Nordsee. Du speicherst Standortdaten für 7 Tage lokal mit SQLCipher (256-Bit-AES-Verschlüsselung). Die App ruft Pegelstände von PEGELONLINE ab, ohne deinen Standort zu übermitteln – sie nutzt nur die Koordinaten der nächsten Messstation. Wenn du auf Norderney unterwegs bist und das Netz ausfällt, funktioniert die App trotzdem: Gezeitendaten, letzte Route und gespeicherte Orte bleiben verfügbar. Nach 7 Tagen löscht die App alte Standortdaten automatisch, es sei denn, du speicherst einen Ort bewusst als Favorit. So behältst du die Kontrolle – und die App ist DSGVO-konform, weil sie nur das Nötigste speichert und nichts in die Cloud sendet. Datenschutz ist hier keine Zusatzfunktion, sondern Architektur-Entscheidung.
Häufige Compliance-Fehler und wie du sie vermeidest
- Fehler 1: Standortdaten ohne Einwilligung sammeln → Problem: Auf Borkum keine Einwilligung eingeholt, Nutzer weiß nicht, was gespeichert wird. Lösung: Berechtigungen vor Datenerfassung anfragen, transparent erklären.
- Fehler 2: Unverschlüsselte Cloud-Speicherung → Problem: Bei Netzausfall auf Spiekeroog keine Daten verfügbar, Cloud-Zugriff unsicher. Lösung: Lokale Speicherung mit Verschlüsselung, funktioniert auch offline.
- Fehler 3: Datenschutzerklärung versteckt/unverständlich → Problem: Nutzer findet Datenschutzerklärung nicht, versteht Fachbegriffe nicht. Lösung: In App prominent platzieren, einfache Sprache, auch offline lesbar.
- Fehler 4: Keine Datenlöschung implementiert → Problem: Alte Standortdaten bleiben jahrelang gespeichert, Nutzer kann sie nicht löschen. Lösung: Automatische Löschung nach 30 Tagen, manuelle Löschung jederzeit möglich.
- Fehler 5: Third-Party-SDKs ohne Überprüfung → Problem: Werbe-SDK sendet Standortdaten an Dritte, ohne dass du es merkst. Lösung: Werkzeuge nutzen, die Sicherheitslücken aufspüren, nur vertrauenswürdige Anbieter einbinden.